Einheitliche Richtlinien über Plattformgrenzen hinweg
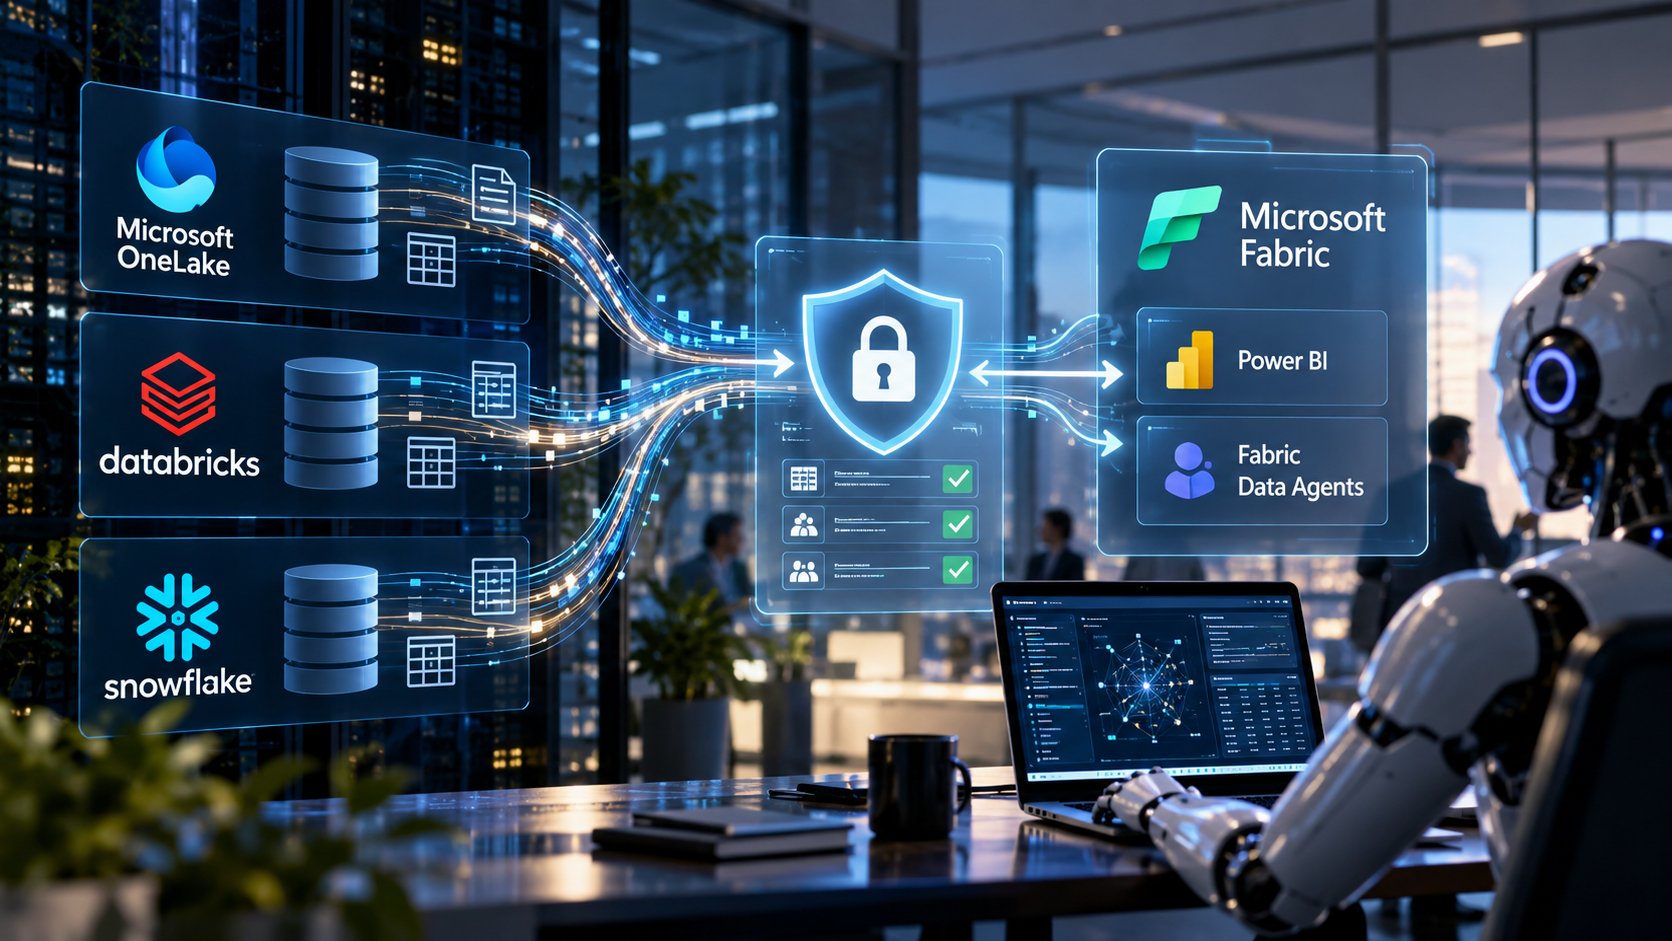
In vielen modernen IT-Landschaften laufen Daten aus ganz unterschiedlichen Quellen zusammen. Microsoft OneLake dient hierbei oft als zentraler Speicherort, während Fachabteilungen weiterhin auf spezialisierte Analysewerkzeuge wie Snowflake oder Databricks setzen. Die Freiheit, für jeden Zweck das optimale Werkzeug zu wählen, hat jedoch ihren Preis: Sicherheitsrichtlinien auf Zeilen- und Spaltenebene mussten bislang auf jeder Plattform einzeln konfiguriert und manuell gepflegt werden.Besonders kritisch wird diese Komplexität, wenn autonome Software-Agenten ins Spiel kommen. Anders als menschliche Nutzer agieren KI-Systeme oft nicht-deterministisch – sie entscheiden also je nach Aufgabenstellung spontan, welche Datenpfade sie ansteuern. Ohne eine plattformübergreifende Abstimmung droht die Gefahr, dass KI-Agenten mit zu weit reichenden Rechten ausgestattet werden und ungewollt auf sensible Unternehmensinterna zugreifen.
Echtzeit-Abgleich schützt vor ungewollten Zugriffen
Die neue Integrationslösung von Trust3 AI setzt genau an diesem Schwachpunkt an. Die Richtlinien-Engine ordnet die Sicherheitsvorgaben der Quellplattformen direkt den Berechtigungsregeln von OneLake Security zu. Dadurch wird jede Interaktion in Echtzeit überprüft – unabhängig davon, ob die Anfrage von einem menschlichen Mitarbeiter oder einem autonomen Agenten stammt.Werkzeuge wie Power BI oder Fabric Data Agents können durch diesen automatisierten Abgleich ohne fortlaufende manuelle Eingriffe genutzt werden. Die maßgebliche Informationsquelle der Ursprungsplattform bleibt dabei stets die Referenz, sodass bestehende Sicherheitsarchitekturen nicht doppelt aufgebaut oder aufwendig synchron gehalten werden müssen.
Don Bosco Durai, CTO von Trust3 AI, betont die Bedeutung einheitlicher Vertrauensmodelle:
KI-Agenten in Unternehmen sollten dieselben Vertrauensgrenzen erben wie die Menschen und Systeme, in deren Auftrag sie handeln. Unsere Integration mit Microsoft OneLake Security überträgt die Sicherheitsabsichten von Databricks und Snowflake auf die Identität und die Berechtigungen des Agenten in Microsoft Fabric. Das bietet Unternehmen eine praktische Möglichkeit, autonome KI zu skalieren, ohne ein paralleles Sicherheitsmodell zu schaffen oder bestehende Kontrollen zu schwächen.
Da Unternehmen eine Best-of-Breed-Datenstrategie verfolgen, dürfen Zugriffskontrollen nicht an Plattformgrenzen Halt machen. Die Aufrechterhaltung einer einheitlichen Sicherheitslage über OneLake, Databricks, Snowflake und jeden Zugriffspfad hinweg ist unerlässlich, um Menschen und KI-Agenten die Freiheit zu geben, mit Daten zu arbeiten, ohne die Governance zu beeinträchtigen.
Kontrolle und Nachvollziehbarkeit für autonome Systeme
Über die reine Synchronisierung von Berechtigungen hinaus bietet die Plattform von Trust3 AI erweiterte Funktionen zur Verwaltung von KI-Systemen. Neben der automatischen Erkennung aktiver Agenten umfasst das Angebot eine Echtzeit-Überwachung sowie Laufzeitsicherheitsmechanismen. Dadurch lassen sich Entscheidungen und Aktionen autonomer Einheiten lückenlos nachverfolgen.Unternehmen erhalten somit eine zentrale Steuerungsebene, die den Einsatz intelligenter Systeme skaliert, ohne dabei Abstriche bei der Compliance oder der Daten-Governance machen zu müssen. Die Plattform klinkt sich nahtlos in bestehende Infrastrukturen ein und wandelt Vorgaben der Quellsysteme in verständliche Kontrollpunkte für nachgelagerte Anwendungen um.



Noch keine Kommentare. Starte die Diskussion!